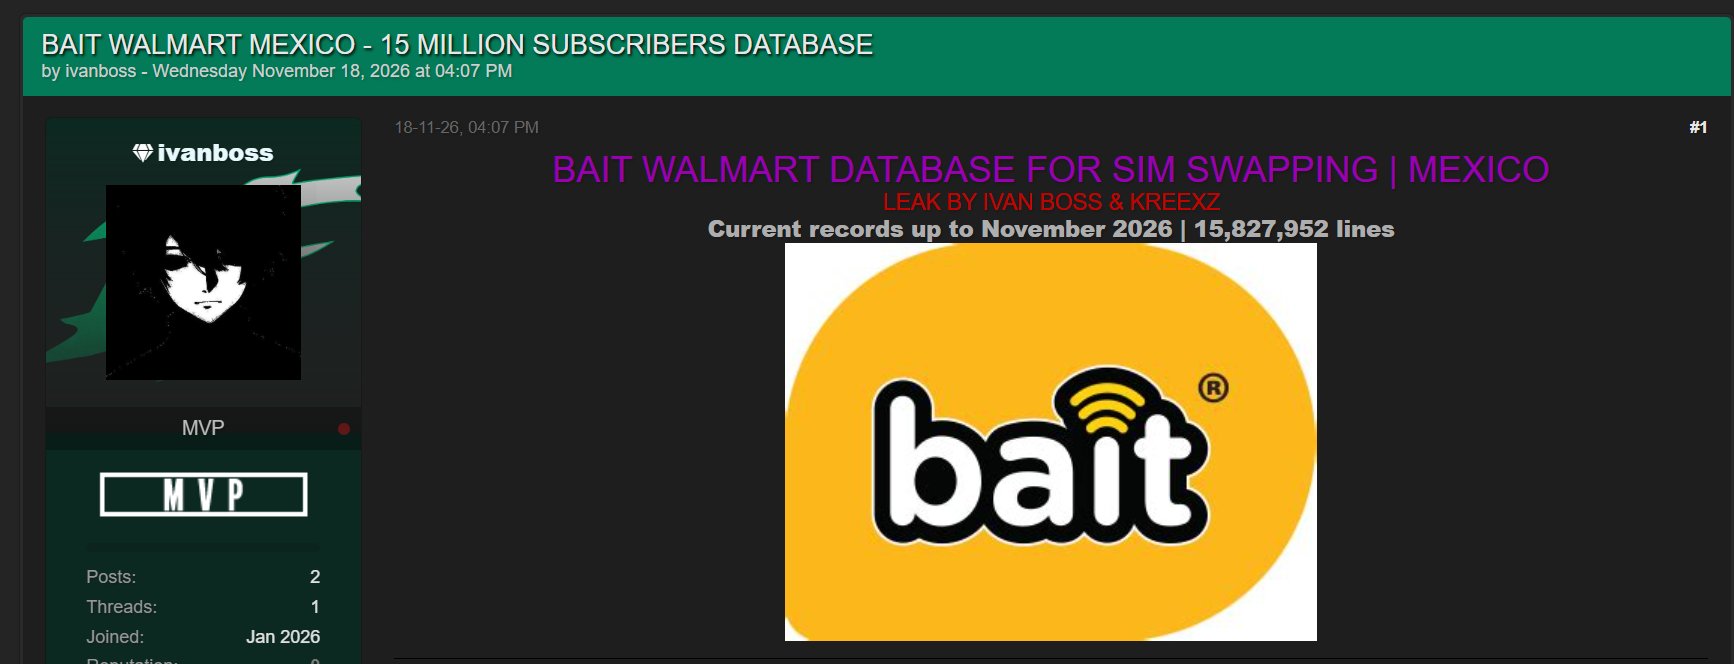
SILIKN identificó la presunta comercialización de una base de datos con aproximadamente 15 millones de números telefónicos de usuarios de BAIT, el Operador Móvil Virtual de Walmart México, cuya información habría sido obtenida mediante una vulnerabilidad en una API de consulta de datos.
La publicación en la que se ofrece la información señala que la base incluiría identificadores ICCID, IMSI e IMEI, presuntamente extraídos a través de una falla de autorización en dicha interfaz de programación.
De acuerdo con Víctor Ruiz, fundador de SILIKN, la exposición de estos datos podría facilitar ataques de intercambio de SIM (SIM swapping), robo de cuentas bancarias, secuestro de perfiles en redes sociales y suplantación de identidad, además de reportes fraudulentos de dispositivos como robados para intentar bloquearlos.
No obstante, el especialista precisó que, aunque los presuntos responsables aseguran contar con una muestra de más de 70 mil registros, tanto la autenticidad como el alcance de la información todavía requieren una verificación independiente.
Ante estos señalamientos, Ruiz llamó a las autoridades a investigar los hechos y a BAIT a revisar sus sistemas, corregir posibles vulnerabilidades y fortalecer los mecanismos de validación para la reposición de tarjetas SIM.
“Se recomienda a los usuarios mantenerse atentos ante pérdidas inesperadas de señal, intentos de recuperación de cuentas y movimientos bancarios sospechosos, además de utilizar métodos de autenticación distintos a los SMS y contactar inmediatamente a su operador y banco ante cualquier actividad inusual”, expuso.
er